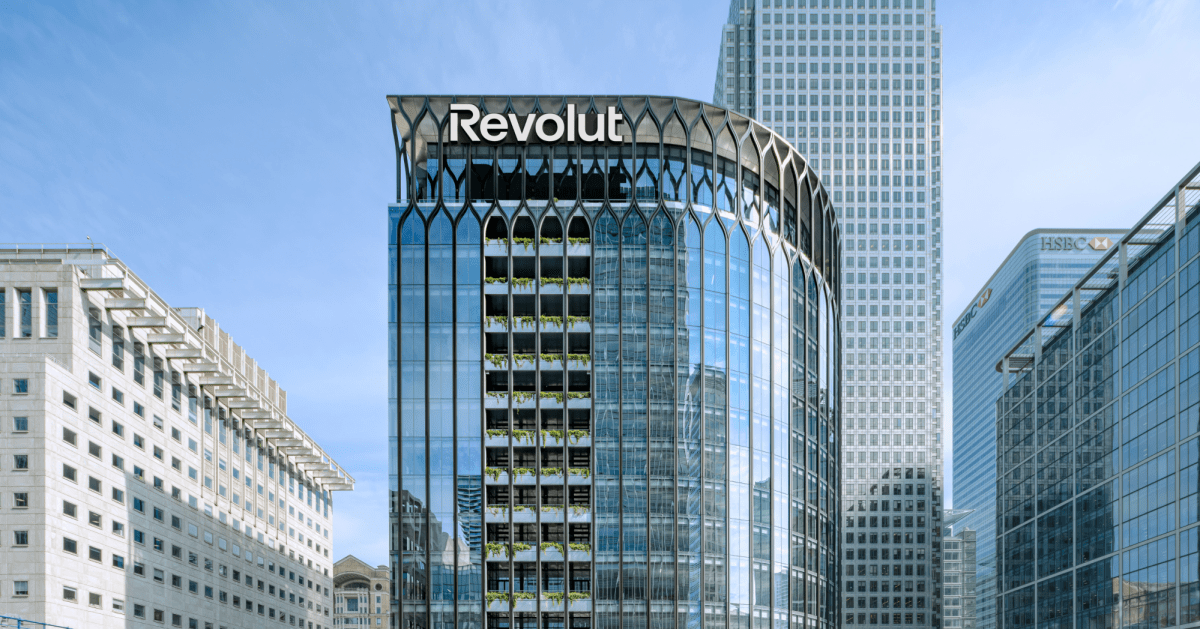
SULAWESI BARAT — Data yang terekspos meliputi tanggal lahir, alamat pos dan email, nomor telepon, serta salinan dokumen identitas seperti paspor dan surat izin mengemudi. Revolut juga menyatakan data yang bocor mungkin mencakup swafoto verifikasi, laporan rekening, dan riwayat transaksi.
Data Apa Saja yang Bocor
Dalam notifikasi yang dikirim ke pelanggan terdampak dan ditinjau TechCrunch, Revolut merinci jenis informasi yang terekspos ke pihak tak berwenang. Berikut rinciannya:
- Identitas dan detail kontak: tanggal lahir, alamat pos, alamat email, nomor telepon
- Salinan dokumen identitas: paspor dan surat izin mengemudi (SIM)
- Kemungkinan data tambahan: swafoto verifikasi, laporan rekening, riwayat transaksi
Juru bicara Revolut mengonfirmasi bahwa jumlah pelanggan terdampak "terbatas" dan perusahaan telah menghubungi mereka secara langsung. Namun Revolut menolak mengungkap jumlah pasti korban, apakah insiden terbatas pada pasar tertentu, dan instansi pemerintah mana yang domainnya disalahgunakan.
Bagaimana Insiden Ini Terjadi
Pelaku memanfaatkan domain email resmi sebuah instansi pemerintah untuk mengirim permintaan informasi yang tampak sah. Karena berasal dari domain yang legitimate, permintaan itu lolos prosedur internal Revolut sebelum akhirnya terdeteksi sebagai penipuan.
Revolut menyatakan telah memblokir alamat email tersebut setelah menemukan scam, serta melaporkan insiden ke instansi pemerintah terkait, penegak hukum, dan regulator keuangan. Perusahaan menegaskan sistem Revolut dan dana pelanggan tidak terpengaruh.
Revolut Bungkam soal Jumlah Korban dan Pasar Terdampak
Sejumlah pertanyaan kunci belum terjawab. Revolut tidak mengungkap berapa pelanggan yang terdampak, apakah insiden ini hanya menimpa pengguna di satu negara, dan instansi pemerintah mana yang domainnya dipakai pelaku.
Peneliti keamanan kripto ZachXBT pertama kali memposting soal email Revolut ke pelanggan terdampak pada Jumat malam. Ia menduga insiden ini menyasar pengguna beraset tinggi.
Latar Belakang Revolut: 80 Juta Pelanggan dan Rencana IPO
Revolut berbasis di London dengan lebih dari 80 juta pelanggan global dan beroperasi sebagai bank di lebih dari 30 negara. Perusahaan baru saja memperluas kehadiran di India, Meksiko, Prancis, dan Uni Emirat Arab.
Awal bulan ini, Office of the Comptroller of the Currency (OCC) Amerika Serikat memberi persetujuan bersyarat kepada Revolut untuk mendirikan bank nasional di AS, yang ditargetkan beroperasi pada paruh pertama 2027. Revolut juga dilaporkan tengah mempertimbangkan penawaran saham perdana (IPO) yang berpotensi menilai perusahaan hingga USD 200 miliar (sekitar Rp 3.300 triliun), naik dari valuasi privat USD 75 miliar pada November lalu.
Dampak ke Pengguna di Pasar Global
Insiden ini menambah daftar panjang serangan rekayasa sosial yang menargetkan platform keuangan. Bagi pengguna Revolut, terutama yang datanya terekspos, risiko utama bukan pencurian dana langsung, melainkan penyalahgunaan identitas untuk pembukaan rekening palsu atau penipuan lanjutan.
Revolut belum mengumumkan langkah mitigasi tambahan seperti pemantauan kredit gratis atau layanan perlindungan identitas bagi korban. Perusahaan juga tidak menyebut apakah pelaku telah teridentifikasi.
Pengguna yang menerima notifikasi disarankan segera mengganti kata sandi, mengaktifkan autentikasi dua faktor, dan mewaspadai komunikasi mencurigakan yang mengatasnamakan Revolut atau instansi pemerintah.